
به گزارش شبکه اطلاع رسانی راه دانا؛ کلاهبرداران با راهاندازی سایتهای جعلی که شبیه به سایتهای اصلی است، به ربودن اطلاعات افراد، اغلب برای سوءاستفادههای مالی اقدام میکنند؛ در این شیوه که اصطلاحاً به فیشینگ معروف است، از طریق اطلاعات واردشده توسط کاربران در صفحات جعلی حسابهای بانکی قربانیان خالی میشود و البته روشهای مختلفی هم برای فیشینگ وجود دارد.
, شبکه اطلاع رسانی راه دانا,یکی از جدیدترین روشهای فیشینگ، فریب کاربران با وعده اینترنت رایگان است. در حالی که این روزها به دلیل شیوع ویروس کرونا در کشور و تلاش برای جلوگیری از گسترش هرچه بیشتر آن، مردم تصمیم به خانهنشینی گرفتهاند، محمدجواد آذری جهرمی -وزیر ارتباطات و فناوری اطلاعات- از اختصاص 100 گیگ اینترنت ثابت رایگان خبر داد تا افراد بتوانند از منازل خود به فعالیتهای اداری، آموزشی و تفریحی خود بپردازند.
با وجود این، به دلیل تشویق مردم به خانهنشینی، این اینترنت رایگان به کاربران اپراتورهای همراه تعلق نگرفت. این موضوع البته واکنشهایی را در پی داشت، خصوصا از این جهت که در حال حاضر تعداد کاربران اینترنت همراه از ثابت بسیار بیشتر است؛ در مقابل سودجویان و کلاهبرداران که همواره بهدنبال راهی برای سوءاستفاده از ناآگاهی افراد هستند، تصمیم گرفتند با وعده اینترنت رایگان برای اپراتورهای تلفن همراه، کاربران را فریب دهند.
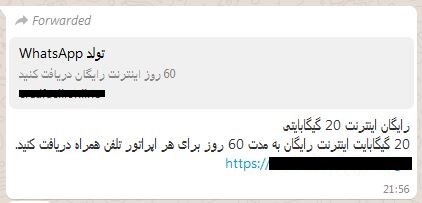
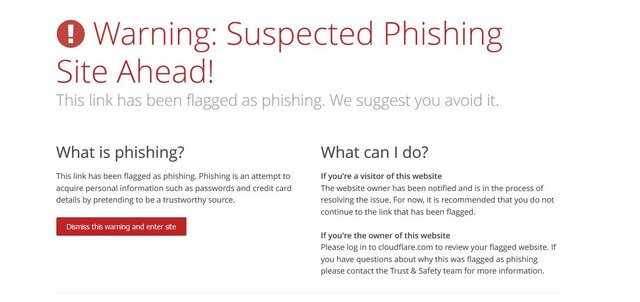
در این روش، پیامی در گروهها و کانالهای شبکههای اجتماعی دست به دست میشود که برای دریافت اینترنت رایگانی که به مدت 60 روز برای هر اپراتور تلفن همراه ارائه شده، میتوانید روی لینکی که در پیام هست، کلیک کنید؛ غافل از اینکه این لینک تنها روشی جدید برای فیشینگ محسوب میشود و درصورتی که اگر از افزونه ضدفیشینگ استفاده کنید، با وارد شدن به این سایت به شما اعلام میکند که احتمال فیشینگ وجود دارد و بهتر است از وارد شدن به آن خودداری شود.
در این راستا، ابوالفضل عبدالهی -کارشناس فناوری اطلاعات، با بیان اینکه فیشینگ هر روز با یه ترفند جدید وارد میشود، گفت: یک روز با پیام برنده شدن بانک، یک روز با این پیام که شما از طریق شرکت در برنامه تلویزیونی برنده جایزه شدید و روز دیگر از طریق خرید بسته اینترنتی ارزان یا رایگان. این ترفندها هرروز با توجه به سواد عمومی رسانهای تغییر میکند.
وی با بیان اینکه عموما هدف این حملات فیشینگ به سرقت بردن اطلاعات بانکی و اطلاعات شخصی است، افزود: حتی برخی از این حملات فیشینگ بدون دادن اطلاعات شخصی و کارتهای بانکی، از طریق باگ مرورگر و تنها با باز کردن لینک آلوده، اطلاعات ذخیرهشده روی مرورگر شما را به سرقت میبرد و از آنها سوءاستفاده کرده یا حسابها را خالی میکند.
عبدالهی با بیان اینکه حتی با داشتن رمز یکبار مصرف هم امکان حمله فیشینگ وجود دارد، توضیح داد: رمز یکبار مصرف تا حد زیادی جلوی حملات فیشینگ را گرفته است، اما نه کاملا، زیرا رمز یکبار مصرف تا مدت کوتاهی ولو یک دقیقه یا بیشتر از آن قابلیت استفاده دارد. اگر حملات توسط ربات و بهصورت هوشمند باشد، در خلال زمانی که شخص اطلاعات را وارد میکند و کد یکبار مصرف را میزند، چون به سیستم اصلی بانک وصل نیست که کد باطل شود، این کد میتواند در همان لحظه در اختیار ربات قرار گیرد و حساب را خالی کند.
این کارشناس فناوری اطلاعات درباره روشهای جلوگیری از اینگونه حملات بیان کرد: اقدامات لازم شامل بالا بردن سواد رسانهای، عمل به توصیههای پلیس فتا و باز نکردن لینکهای مشکوک میشود. در کل باید نسبتبه مواردی که سعی دارد کاربر را به سایت دیگری هدایت کند، پیامهایی مانند اینکه گوشی شما ویروسی شده و این برنامه را نصب کنید تا ویروسکشی صورت بگیرد، یا مواردی که مانند اینترنت رایگان اغواکننده است، بااحتیاط بود و حتی از کلیک روی لینکهای دادهشده خودداری کرد.
منبع: ایسنا
انتهای پیام
یکی از جدیدترین روشهای فیشینگ، فریب کاربران با وعده اینترنت رایگان است. در حالی که این روزها به دلیل شیوع ویروس کرونا در کشور و تلاش برای جلوگیری از گسترش هرچه بیشتر آن، مردم تصمیم به خانهنشینی گرفتهاند، محمدجواد آذری جهرمی -وزیر ارتباطات و فناوری اطلاعات- از اختصاص 100 گیگ اینترنت ثابت رایگان خبر داد تا افراد بتوانند از منازل خود به فعالیتهای اداری، آموزشی و تفریحی خود بپردازند.
با وجود این، به دلیل تشویق مردم به خانهنشینی، این اینترنت رایگان به کاربران اپراتورهای همراه تعلق نگرفت. این موضوع البته واکنشهایی را در پی داشت، خصوصا از این جهت که در حال حاضر تعداد کاربران اینترنت همراه از ثابت بسیار بیشتر است؛ در مقابل سودجویان و کلاهبرداران که همواره بهدنبال راهی برای سوءاستفاده از ناآگاهی افراد هستند، تصمیم گرفتند با وعده اینترنت رایگان برای اپراتورهای تلفن همراه، کاربران را فریب دهند.
در این روش، پیامی در گروهها و کانالهای شبکههای اجتماعی دست به دست میشود که برای دریافت اینترنت رایگانی که به مدت 60 روز برای هر اپراتور تلفن همراه ارائه شده، میتوانید روی لینکی که در پیام هست، کلیک کنید؛ غافل از اینکه این لینک تنها روشی جدید برای فیشینگ محسوب میشود و درصورتی که اگر از افزونه ضدفیشینگ استفاده کنید، با وارد شدن به این سایت به شما اعلام میکند که احتمال فیشینگ وجود دارد و بهتر است از وارد شدن به آن خودداری شود.
در این راستا، ابوالفضل عبدالهی -کارشناس فناوری اطلاعات، با بیان اینکه فیشینگ هر روز با یه ترفند جدید وارد میشود، گفت: یک روز با پیام برنده شدن بانک، یک روز با این پیام که شما از طریق شرکت در برنامه تلویزیونی برنده جایزه شدید و روز دیگر از طریق خرید بسته اینترنتی ارزان یا رایگان. این ترفندها هرروز با توجه به سواد عمومی رسانهای تغییر میکند.
وی با بیان اینکه عموما هدف این حملات فیشینگ به سرقت بردن اطلاعات بانکی و اطلاعات شخصی است، افزود: حتی برخی از این حملات فیشینگ بدون دادن اطلاعات شخصی و کارتهای بانکی، از طریق باگ مرورگر و تنها با باز کردن لینک آلوده، اطلاعات ذخیرهشده روی مرورگر شما را به سرقت میبرد و از آنها سوءاستفاده کرده یا حسابها را خالی میکند.
عبدالهی با بیان اینکه حتی با داشتن رمز یکبار مصرف هم امکان حمله فیشینگ وجود دارد، توضیح داد: رمز یکبار مصرف تا حد زیادی جلوی حملات فیشینگ را گرفته است، اما نه کاملا، زیرا رمز یکبار مصرف تا مدت کوتاهی ولو یک دقیقه یا بیشتر از آن قابلیت استفاده دارد. اگر حملات توسط ربات و بهصورت هوشمند باشد، در خلال زمانی که شخص اطلاعات را وارد میکند و کد یکبار مصرف را میزند، چون به سیستم اصلی بانک وصل نیست که کد باطل شود، این کد میتواند در همان لحظه در اختیار ربات قرار گیرد و حساب را خالی کند.
این کارشناس فناوری اطلاعات درباره روشهای جلوگیری از اینگونه حملات بیان کرد: اقدامات لازم شامل بالا بردن سواد رسانهای، عمل به توصیههای پلیس فتا و باز نکردن لینکهای مشکوک میشود. در کل باید نسبتبه مواردی که سعی دارد کاربر را به سایت دیگری هدایت کند، پیامهایی مانند اینکه گوشی شما ویروسی شده و این برنامه را نصب کنید تا ویروسکشی صورت بگیرد، یا مواردی که مانند اینترنت رایگان اغواکننده است، بااحتیاط بود و حتی از کلیک روی لینکهای دادهشده خودداری کرد.
منبع: ایسنا
انتهای پیام
یکی از جدیدترین روشهای فیشینگ، فریب کاربران با وعده اینترنت رایگان است. در حالی که این روزها به دلیل شیوع ویروس کرونا در کشور و تلاش برای جلوگیری از گسترش هرچه بیشتر آن، مردم تصمیم به خانهنشینی گرفتهاند، محمدجواد آذری جهرمی -وزیر ارتباطات و فناوری اطلاعات- از اختصاص 100 گیگ اینترنت ثابت رایگان خبر داد تا افراد بتوانند از منازل خود به فعالیتهای اداری، آموزشی و تفریحی خود بپردازند.
,با وجود این، به دلیل تشویق مردم به خانهنشینی، این اینترنت رایگان به کاربران اپراتورهای همراه تعلق نگرفت. این موضوع البته واکنشهایی را در پی داشت، خصوصا از این جهت که در حال حاضر تعداد کاربران اینترنت همراه از ثابت بسیار بیشتر است؛ در مقابل سودجویان و کلاهبرداران که همواره بهدنبال راهی برای سوءاستفاده از ناآگاهی افراد هستند، تصمیم گرفتند با وعده اینترنت رایگان برای اپراتورهای تلفن همراه، کاربران را فریب دهند.
,
, در این روش، پیامی در گروهها و کانالهای شبکههای اجتماعی دست به دست میشود که برای دریافت اینترنت رایگانی که به مدت 60 روز برای هر اپراتور تلفن همراه ارائه شده، میتوانید روی لینکی که در پیام هست، کلیک کنید؛ غافل از اینکه این لینک تنها روشی جدید برای فیشینگ محسوب میشود و درصورتی که اگر از افزونه ضدفیشینگ استفاده کنید، با وارد شدن به این سایت به شما اعلام میکند که احتمال فیشینگ وجود دارد و بهتر است از وارد شدن به آن خودداری شود.
,,
, در این راستا، ابوالفضل عبدالهی -کارشناس فناوری اطلاعات، با بیان اینکه فیشینگ هر روز با یه ترفند جدید وارد میشود، گفت: یک روز با پیام برنده شدن بانک، یک روز با این پیام که شما از طریق شرکت در برنامه تلویزیونی برنده جایزه شدید و روز دیگر از طریق خرید بسته اینترنتی ارزان یا رایگان. این ترفندها هرروز با توجه به سواد عمومی رسانهای تغییر میکند.
,وی با بیان اینکه عموما هدف این حملات فیشینگ به سرقت بردن اطلاعات بانکی و اطلاعات شخصی است، افزود: حتی برخی از این حملات فیشینگ بدون دادن اطلاعات شخصی و کارتهای بانکی، از طریق باگ مرورگر و تنها با باز کردن لینک آلوده، اطلاعات ذخیرهشده روی مرورگر شما را به سرقت میبرد و از آنها سوءاستفاده کرده یا حسابها را خالی میکند.
,عبدالهی با بیان اینکه حتی با داشتن رمز یکبار مصرف هم امکان حمله فیشینگ وجود دارد، توضیح داد: رمز یکبار مصرف تا حد زیادی جلوی حملات فیشینگ را گرفته است، اما نه کاملا، زیرا رمز یکبار مصرف تا مدت کوتاهی ولو یک دقیقه یا بیشتر از آن قابلیت استفاده دارد. اگر حملات توسط ربات و بهصورت هوشمند باشد، در خلال زمانی که شخص اطلاعات را وارد میکند و کد یکبار مصرف را میزند، چون به سیستم اصلی بانک وصل نیست که کد باطل شود، این کد میتواند در همان لحظه در اختیار ربات قرار گیرد و حساب را خالی کند.
,این کارشناس فناوری اطلاعات درباره روشهای جلوگیری از اینگونه حملات بیان کرد: اقدامات لازم شامل بالا بردن سواد رسانهای، عمل به توصیههای پلیس فتا و باز نکردن لینکهای مشکوک میشود. در کل باید نسبتبه مواردی که سعی دارد کاربر را به سایت دیگری هدایت کند، پیامهایی مانند اینکه گوشی شما ویروسی شده و این برنامه را نصب کنید تا ویروسکشی صورت بگیرد، یا مواردی که مانند اینترنت رایگان اغواکننده است، بااحتیاط بود و حتی از کلیک روی لینکهای دادهشده خودداری کرد.
,منبع: ایسنا
,انتهای پیام
,]
ارسال دیدگاه